

最近很火网络安全等级保护到底是什么?要回答这个问题,必须要说到2017-06-01颁布实施的《网络安全法》,网络安全法要求企事业单位的应用尤其是在公网运行的应用系统,必须执行安全等级保护制度,否则相关责任人就是违法,违法可是有惩罚的哦。至此,全国轰轰烈烈的普法运动便展开了,当然也不乏有政府官员被问责,企事业单位被罚款的案例。
小编也有幸参与几场网络安全交流会、做过些安全等保的工作,对安全等保的理解是:执行安全等级保护制度在全面提高信息系统安全同时帮您规避在法律层面的风险。
怎样才能通过安全等级保护呢?通过安全等级保护的流程分五个阶段:定级、备案、建设,整改、测评、定期监督检查。
一、定级:
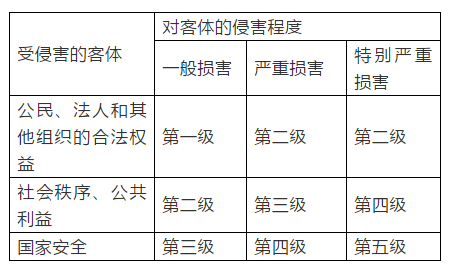
应用从低到高分为五个级别,通常我们的政府企事业单位门户网站为第二级。
二、备案:
提交相关备案材料至市公安局,市公安局是唯一负责备案材料审核、定级的机构。
三、建设、整改:
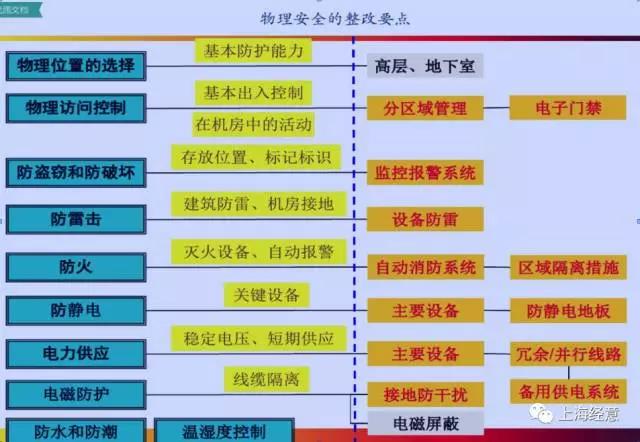
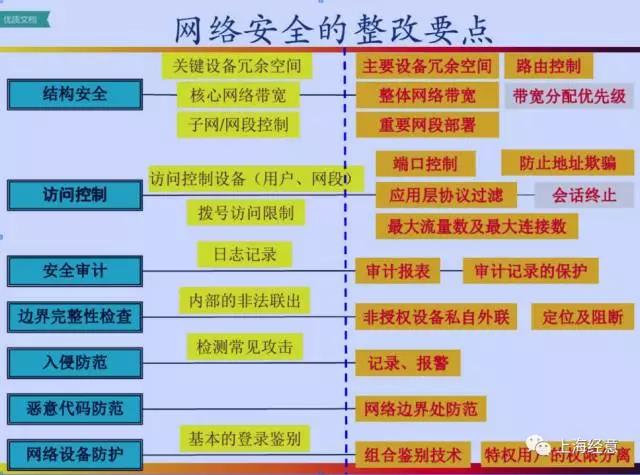
整改可以按照测评的要点来进行,其中整改包括机房、网络、服务器、应用。目前对防窃取、防篡改在法律条文中有了明确的规定。防火墙、WAF等设备也成了一个网站及应用所必须的设备。以下是安全等级保护中的一些要求。
三、测评:
上海市五家具有测评资质的机构负责(如下),目前经意公司已经与其中的两家建立了良好的战略合作关系,为确保用户通过等保提供服务与帮助:
国家网络与信息安全产品质量监督检验中心
上海市信息安全测评认证中心
上海交通大学信息安全实验室
上海计算机软件技术开发中心
上海市网络技术综合应用研究所
四、监督检查:公安机关负责监督检查
附:《网络安全法》部分解读:
引用:http://www.npc.gov.cn/npc/xinwen/2016-11/07/content_2001605.htm
2016-11-7第十二届全国人民代表大会常务委员会第二十四次会议通过。
2017-6-1正式颁布实施,是从法律层面上强制性规范。
第二十一条 国家实行网络安全等级保护制度。网络运营者应当按照网络安全等级保护制度的要求,履行下列安全保护义务,保障网络免受干扰、破坏或者未经授权的访问,防止网络数据泄露或者被窃取、篡改:
(一)制定内部安全管理制度和操作规程,确定网络安全负责人,落实网络安全保护责任;
(二)采取防范计算机病毒和网络攻击、网络侵入等危害网络安全行为的技术措施;
(三)采取监测、记录网络运行状态、网络安全事件的技术措施,并按照规定留存相关的网络日志不少于六个月;
(四)采取数据分类、重要数据备份和加密等措施;
违法罚则:
第五十九条 网络运营者不履行本法第二十一条、第二十五条规定的网络安全保护义务的,由有关主管部门责令改正,给予警告;拒不改正或者导致危害网络安全等后果的,处一万元以上十万元以下罚款,对直接负责的主管人员处五千元以上五万元以下罚款。
关键信息基础设施的运营者不履行本法第三十三条、第三十四条、第三十六条、第三十八条规定的网络安全保护义务的,由有关主管部门责令改正,给予警告;拒不改正或者导致危害网络安全等后果的,处十万元以上一百万元以下罚款,对直接负责的主管人员处一万元以上十万元以下罚款。